“A volte, la trappola non arriva con un virus. Arriva con una firma.”
Era un mercoledì qualunque. L’azienda era in piena attività: fatture, ordini, scadenze, caffè.
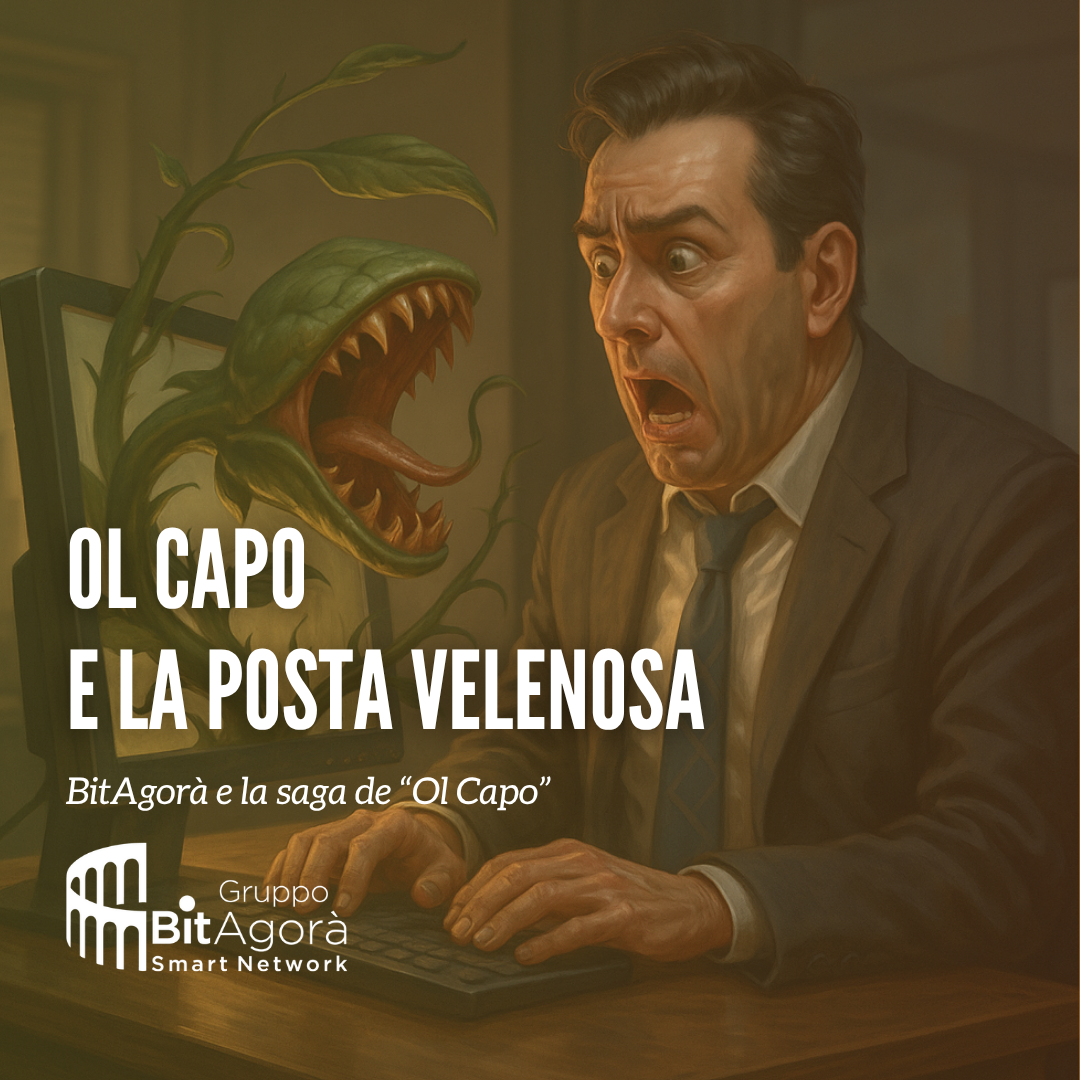
Ol Capo stava per approvare un pagamento importante quando sullo schermo comparve un’email perfetta: logo giusto, tono credibile, firma riconoscibile.
“Gentile cliente, alleghiamo l’aggiornamento dell’ordine da approvare oggi stesso.”
Senza sospetti, qualcuno cliccò. La pagina di accesso sembrava quella di sempre. Ma non lo era.
Dietro quell’interfaccia familiare c’era Chel del Formai, il cracker più scaltro della rete, che aveva confezionato un attacco di phishing su misura. In pochi istanti, le credenziali dell’account aziendale erano nelle sue mani.
Il piano di Chel del Formai
Con l’accesso ottenuto, Chel del Formai iniziò a muoversi nel sistema: creò ordini falsi, scaricò file riservati e inviò email interne con allegati compromessi.
Il suo obiettivo era chiaro: bloccare l’azienda e chiedere un riscatto per “riparare il danno”.
Ma non aveva previsto una cosa:
Ol Capo, insieme al suo fidato sistemista Ol Tennico, aveva preparato il terreno. Negli ultimi mesi avevano messo in campo procedure, controlli e sistemi di sicurezza. Non erano più impreparati.
La reazione di Ol Capo e Ol Tennico
Nel momento in cui il sistema di monitoraggio rilevò accessi anomali, l’allarme scattò automaticamente.
Ol Tennico isolò immediatamente gli account sospetti, attivò la procedura di sicurezza e forzò il reset delle password di tutto il reparto.
Il piano di risposta all’incidente funzionò:
- Gli accessi vennero bloccati.
- I file sensibili furono ripristinati dai backup cifrati.
- Le transazioni fraudolente vennero annullate.
- I clienti furono informati in modo trasparente, preservando la fiducia.
Alla fine della giornata, l’attacco era contenuto.
Chel del Formai aveva colpito duro, ma non aveva vinto.
Non basta cliccare con fiducia,
bisogna cliccare con consapevolezza
Durante la riunione del giorno dopo, Ol Capo fu chiaro:
“Ogni persona è parte della sicurezza aziendale. Nessuna tecnologia può proteggerci se non sappiamo riconoscere una trappola.”
Da quel momento, nacque una regola non scritta: prima di cliccare, pensare. Sempre.
Cos’è il phishing e come difendersi
Il Phishing è una delle tecniche più diffuse per rubare credenziali o informazioni sensibili.
Arriva sotto forma di email, SMS o messaggi apparentemente legittimi, che spingono l’utente a cliccare su un link o scaricare un allegato malevolo.
Rischi principali
- Furto di credenziali e dati sensibili
- Accesso non autorizzato ai sistemi aziendali
- Diffusione di malware o ransomware
- Danni economici e reputazionali
Come difendersi
1️⃣ Protezioni tecniche
- Attiva l’autenticazione a più fattori (MFA) su tutti gli account.
- Implementa SPF, DKIM e DMARC per il dominio aziendale.
- Usa filtri avanzati anti-phishing e sandbox per gli allegati.
- Monitora accessi e comportamenti anomali in tempo reale.
2️⃣ Buone pratiche organizzative
- Definisci procedure chiare per i pagamenti e le approvazioni.
- Crea un protocollo di risposta in caso di sospetto phishing.
- Tieni separati backup e ambiente di produzione.
3️⃣ Formazione continua
- Organizza sessioni periodiche di sensibilizzazione.
- Simula attacchi di phishing per testare la preparazione del team.
- Comunica esempi reali e casi aziendali per rendere l’attenzione una cultura, non un obbligo.
⚡ Checklist di emergenza
Se qualcuno in azienda clicca su un link sospetto:
- Blocca immediatamente l’account coinvolto.
- Cambia tutte le password correlate.
- Avvisa il reparto IT o il fornitore di sicurezza.
- Analizza eventuali email o file ricevuti.
- Esegui un controllo di sicurezza sui dispositivi coinvolti.
Morale della storia
Chel del Formai non ha bisogno di violare i firewall: gli basta un clic.
Ma Ol Capo ha capito che la vera difesa non è solo nei software, è nelle persone.
Un’azienda sicura è quella che non smette mai di imparare, testare e migliorare.
🤝 Vuoi provare anche tu?
Vuoi capire se la tua azienda è davvero pronta a riconoscere e gestire un attacco di phishing?
Con BitAgorà possiamo iniziare insieme un percorso di consapevolezza e protezione, costruito su misura per la tua realtà.
Attraverso simulazioni, formazione mirata e strumenti tecnici avanzati, ti aiutiamo a trasformare ogni clic in un gesto sicuro — perché la sicurezza non è un punto di arrivo, ma un percorso condiviso.
👉 Contattaci oggi e scopri come rendere la tua azienda più resiliente, un passo alla volta: clicca QUI!
La colonna sonora ufficiale
Ogni saga ha la sua musica.
La canzone di CHEL DEL FORMAI accompagna le sue apparizioni — un mix di ironia e minaccia che ricorda a tutti che la sicurezza non dorme mai.
🎧 Ascolta la canzone su SoundClound o YouTube.
SoundCloud
YouTube