Ci sono momenti in cui la sicurezza informatica smette di essere “una questione tecnica” e diventa improvvisamente molto concreta.
Un notebook dimenticato in auto.
Uno zaino sparito.
Un dispositivo aziendale che, fino a cinque minuti prima, sembrava soltanto “un altro PC”.
Negli ultimi giorni si è parlato molto di una vulnerabilità Windows che, in determinate condizioni, può ridurre l’efficacia di alcune protezioni considerate normalmente affidabili, come BitLocker. Ed è proprio in questi momenti che emerge una differenza importante: tra avere una funzione attiva e avere una sicurezza realmente gestita.
Per questo motivo abbiamo iniziato a rafforzare diverse configurazioni aziendali introducendo TPM+PIN sui notebook, insieme a controlli continui su aggiornamenti, configurazioni e posture di sicurezza attraverso i sistemi di monitoraggio che utilizziamo ogni giorno.
Ol Capo e Ol Tennico
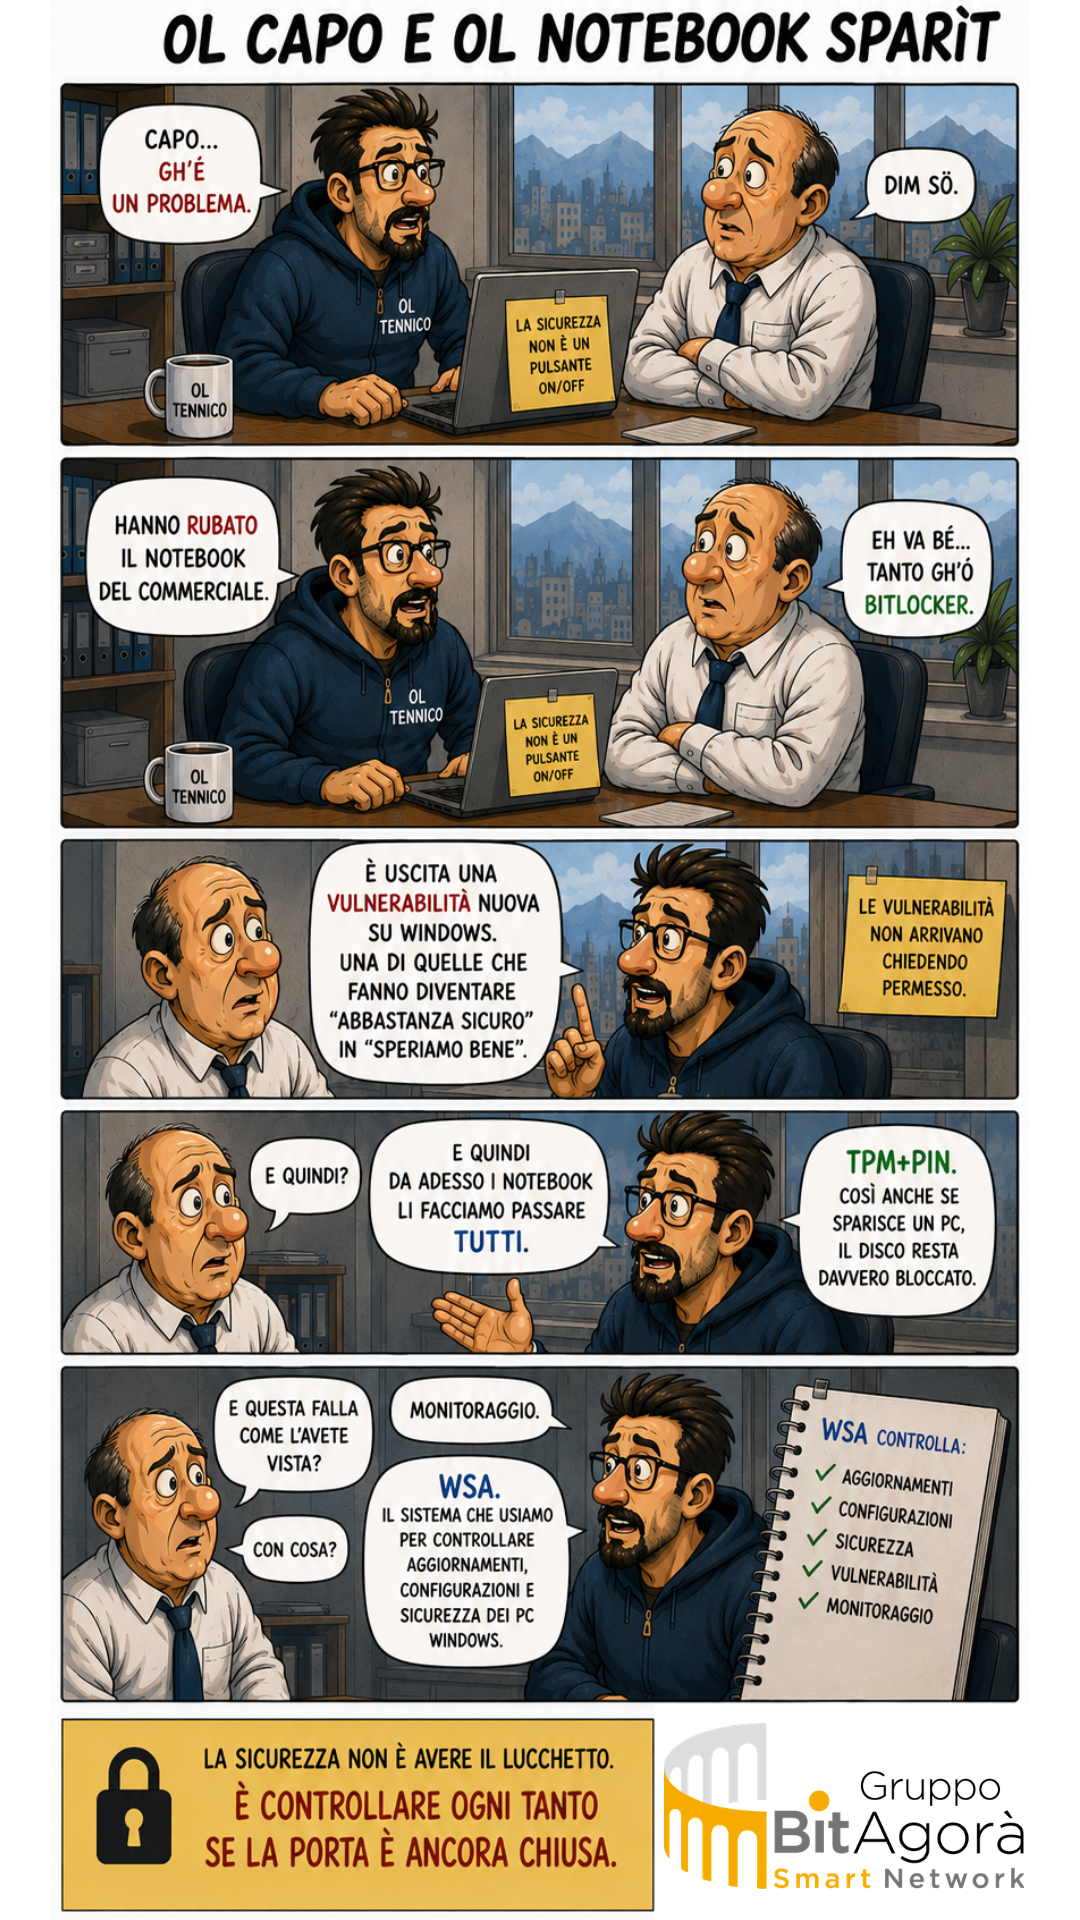
— Capo… gh’è un problema.
— Dim sö.
— Hanno rubato il notebook del commerciale.
Ol Capo alza le spalle.
— Eh va bé… tanto gh’ó BitLocker.
Ol Tennico resta zitto qualche secondo.
— Sì.
— …Però?
— È uscita una vulnerabilità nuova su Windows.
Una di quelle che fanno diventare “abbastanza sicuro” in “speriamo bene”. Silenzio.
— E quindi?
— E quindi da adesso i notebook li facciamo passare tutti.
— Tutti?
— TPM+PIN. Così anche se sparisce un PC, il disco resta davvero bloccato.
Ol Capo si gratta la testa.
— E questa falla come l’avete vista?
— Monitoraggio.
— Con cosa?
— WSA, Windows Security Audit di BitAgorà, il sistema che usiamo per monitorare, controllare aggiornamenti, configurazioni e sicurezza dei PC Windows. Perché le vulnerabilità non arrivano chiedendo permesso.
Ol Capo guarda il portatile sulla scrivania.
— Quindi non basta avere BitLocker?
Ol Tennico prende il caffè.
— Capo… la sicurezza non è avere il lucchetto. È controllare ogni tanto se la porta è ancora chiusa.
La sicurezza oggi non può più essere lasciata “a stato statico”
In questa storia si parla di notebook rubati, vulnerabilità e BitLocker. Ma il punto vero è un altro: la sicurezza oggi non può più essere lasciata “a stato statico”, serve monitoraggio continuo, serve sapere cosa sta succedendo sui dispositivi aziendali, intercettare configurazioni deboli, aggiornamenti mancanti e anomalie prima che diventino incidenti reali.
Per questo, all’interno delle suite di monitoraggio e sicurezza che utilizziamo in BitAgorà, abbiamo integrato anche WSA (Win Security Audit): uno strumento sviluppato per controllare configurazioni, patch, posture di sicurezza e possibili criticità sui sistemi Windows. Perché la differenza, molto spesso, non la fa il software installato. La fa chi controlla che continui davvero a proteggerti.